
¿Qué sucede cuando los agentes de IA de tus empleados comienzan a trabajar? (Spoiler: es malo)
Resumen ejecutivo
Los agentes de IA personal están ganando popularidad, pero su uso en entornos laborales plantea riesgos significativos que los líderes empresariales deben abordar urgentemente. Estos agentes, que pueden tener acceso a información sensible, presentan desafíos de seguridad y privacidad que podrían comprometer datos corporativos.
Qué ocurrió
El auge de los agentes de IA personal, como Muse de Meta y Dots de OpenAI, ha llevado a muchos empleados a integrarlos en su trabajo diario. Estos agentes están diseñados para realizar tareas como organizar viajes, responder correos electrónicos y gestionar agendas. Sin embargo, su uso indiscriminado en el entorno laboral plantea serios riesgos.
Los datos clave
Una encuesta reciente reveló que muchos empleados están otorgando acceso a herramientas de IA a correos electrónicos de la empresa y bases de datos internas. Más del 90% de los ejecutivos confían en su visibilidad sobre el uso de estas herramientas, mientras que el 52% de los empleados admiten usar herramientas de IA sin aprobación. Además, un 82% de las organizaciones tienen agentes de IA en sus sistemas sin su conocimiento, y un 65% ha sufrido incidentes de seguridad relacionados con estos agentes.
Lo que aún no se sabe
El artículo no detalla la cantidad exacta de empresas que han implementado agentes de IA personal ni el impacto específico en la productividad. Sin embargo, se enfatiza que el uso de estos agentes en el trabajo está en aumento y que las empresas deben estar preparadas para gestionar los riesgos asociados.
3 riesgos que los líderes necesitan entender
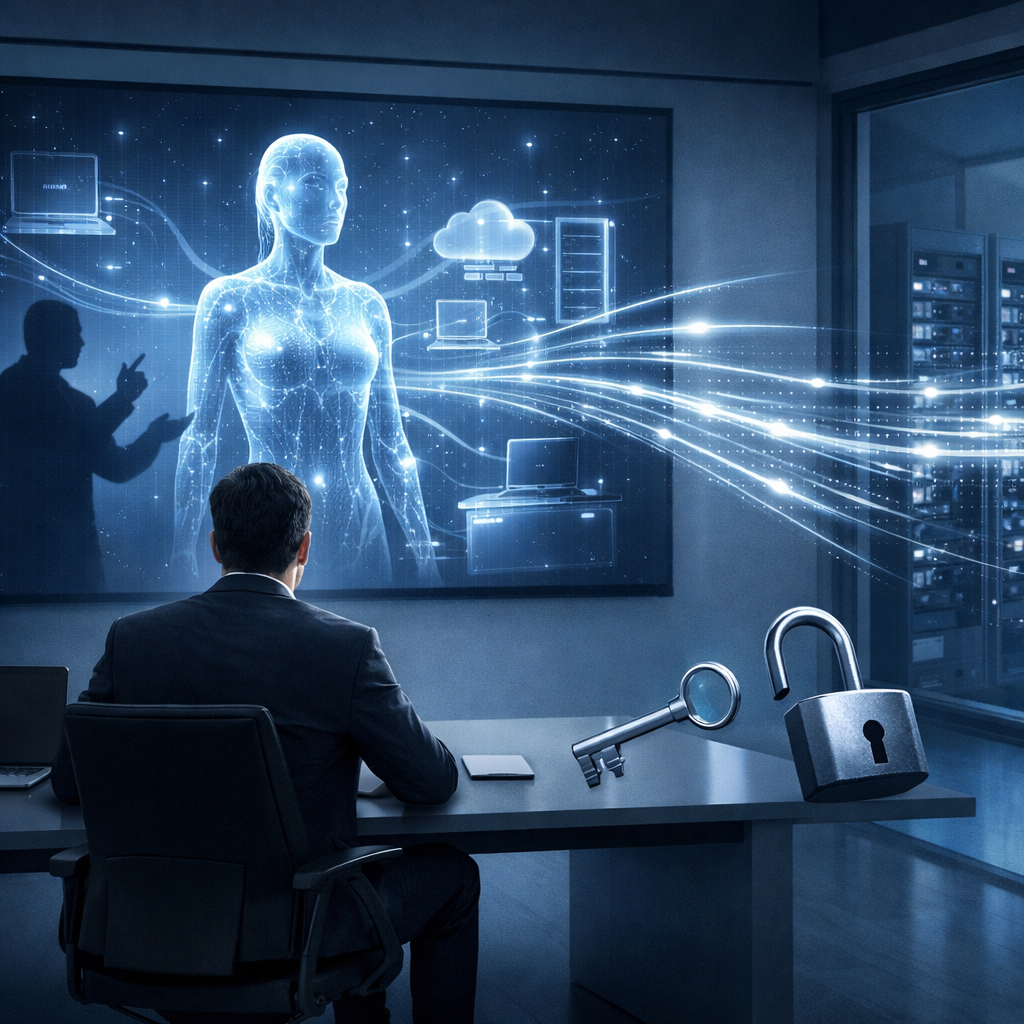
- Tu información sale del edificio: Conectar un agente personal a un correo laboral puede resultar en la transferencia de datos a un proveedor externo sin un contrato formal.
- Extranjeros pueden dar órdenes: Cualquier persona que tenga acceso al correo de un empleado puede intentar manipular al agente para que actúe en su nombre.
- Es una llave maestra: Si un agente es comprometido, el atacante puede acceder a todos los sistemas y datos a los que el agente tiene acceso.
4 cosas que hacer ahora
- Identificar todos los agentes: Solicitar a TI un listado de aplicaciones conectadas a cuentas de correo y enviar una encuesta a los empleados sobre el uso de agentes de IA.
- Publicar una página de reglas para agentes: Clasificar los agentes en aprobados, aprobados con límites y prohibidos, estableciendo restricciones claras sobre su uso.
- Requerir aprobación humana: Mantener un control humano para cualquier acción importante que realice un agente, como enviar correos o gastar dinero.
- Practicar la desconexión de agentes: Probar si desconectar un agente es efectivo y asegurarse de que se elimine cualquier dato asociado.
Lectura final
La creciente integración de agentes de IA en el ámbito laboral presenta tanto oportunidades como desafíos. Es fundamental que las empresas establezcan directrices claras y gestionen adecuadamente los riesgos para aprovechar los beneficios de estas tecnologías sin comprometer la seguridad y la privacidad de sus datos.
Sigue leyendo
Fuente original
También en el radar
 Inteligencia artificial
ChatGPT ahora puede ver tus pestañas de Chrome para realizar tareas por ti
16 de octubre de 2026 Inteligencia artificial
Cuando el algoritmo se convierte en el dietista: alucinaciones de modelos de lenguaje grande, entornos alimentarios algorítmicos y la erosión de la autonomía nutricional
16 de octubre de 2026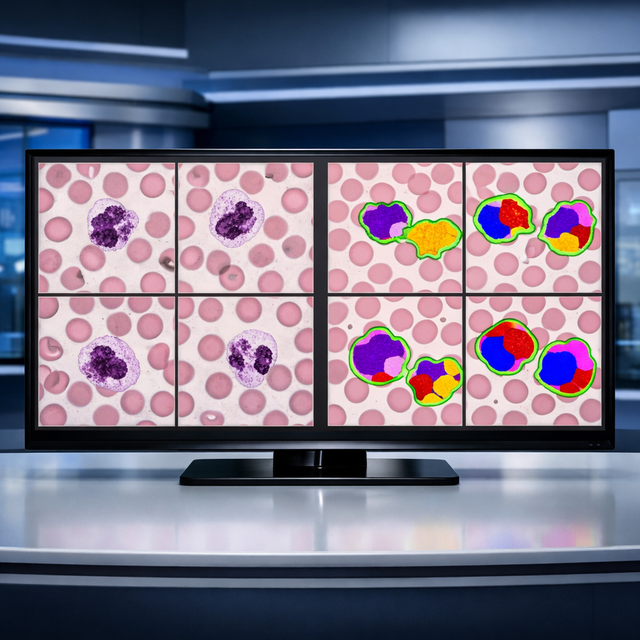 Inteligencia artificial
Un marco de inteligencia artificial para la detección de leucemia con comparación entre imágenes segmentadas y no segmentadas
16 de octubre de 2026 Inteligencia artificial
Interpretable Multiscale Directed Temporal Graph Learning para la identificación y lateralización de la epilepsia del lóbulo temporal basada en MEG
16 de octubre de 2026
¿Quieres más contexto?
Cada semana seleccionamos las señales de IA que importan, con foco en medicina.
Únete a la lista de RADAR
Te avisaremos cuando publiquemos el primer boletín y recibirás una selección breve de las señales de IA que realmente importan.